


À qui ce service s’adresse
- Plateformes Web3, projets de tokenisation, systèmes DeFi et organisations déployant des smart contracts qui gèrent des actifs, des transactions ou la logique du système.
Nous aidons les équipes à identifier et éliminer les vulnérabilités critiques grâce à l’audit de smart contracts. De l’analyse de sécurité à la validation complète de la logique des contrats, nous veillons à la sécurité du système avant son ouverture aux utilisateurs réels.
Audit de sécurité complet des smart contracts couvrant les vulnérabilités, la logique et les risques d’exécution
Détection des failles critiques et classification des risques pour identifier les problèmes avant le déploiement
Validation de la tokenomics et du modèle économique pour vérifier que la distribution et les incitations ne sont pas exploitables
Vérification du fonctionnement on-chain et du comportement du système pour confirmer que les actions du contrat correspondent à sa conception
Rapport d’audit détaillé avec correctifs concrets pour une correction rapide et un déploiement sécurisé
Contrats prêts pour l’audit et sécurisés pour la production préparés pour le lancement et la vérification externe
Lancer un token sans audit de sécurité revient à déployer un logiciel sans le tester.
Nous proposons une analyse indépendante des projets de tokens, couvrant le code des smart contracts, le modèle économique, les données on-chain et la conformité réglementaire.
Les smart contracts sont des programmes immuables qui gèrent les fonds des utilisateurs.
Une seule erreur peut entraîner une perte irréversible, et les transactions blockchain ne peuvent pas être annulées.
Les vulnérabilités des smart contracts ont entraîné des pertes de plusieurs centaines de millions de dollars. Des cas documentés font état de projets ayant perdu entre 60 et 625 millions de dollars.
Au-delà du code, les projets de tokens présentent des risques économiques et réglementaires.
La création illimitée de tokens dilue leur valeur, une concentration excessive facilite les escroqueries de type rug pull, et le non-respect du règlement européen MiCA peut entraîner des sanctions.
Chaque token laisse une trace on-chain. Nous vérifions sa cohérence avec la logique annoncée et les affirmations du projet.
Un audit de smart contract est un processus d'examen structuré qui analyse le code du contrat, identifie les vulnérabilités et vérifie que la mise en œuvre correspond au comportement prévu du système.
Chez TokBase, nous réalisons des examens de sécurité et préparons les smart contracts à un déploiement sécurisé en production.
Nous utilisons des outils et des référentiels reconnus dans le secteur pour l'analyse automatisée et manuelle :
L'audit commence par un examen détaillé du code du contrat et de son architecture.
L'analyse porte notamment sur :
Les contrôles de sécurité recherchent des vulnérabilités connues, telles que :
L'audit vérifie si le contrat se comporte conformément à la conception prévue du système.
Cela comprend :
Lorsque cela est pertinent, des tests supplémentaires sont réalisés pour détecter les comportements inattendus et assurer la fiabilité du système.
Le processus contribue également à :
Les audits de smart contracts améliorent la qualité du code et permettent d'identifier des vulnérabilités potentielles, sans toutefois garantir une sécurité absolue.
TokBase fournit des services d'analyse technique et d'examen de sécurité, et ne dispense aucun conseil financier, juridique ou en investissement.
Questions fréquentes
Une sélection de résultats obtenus par TokBase pour ses clients.
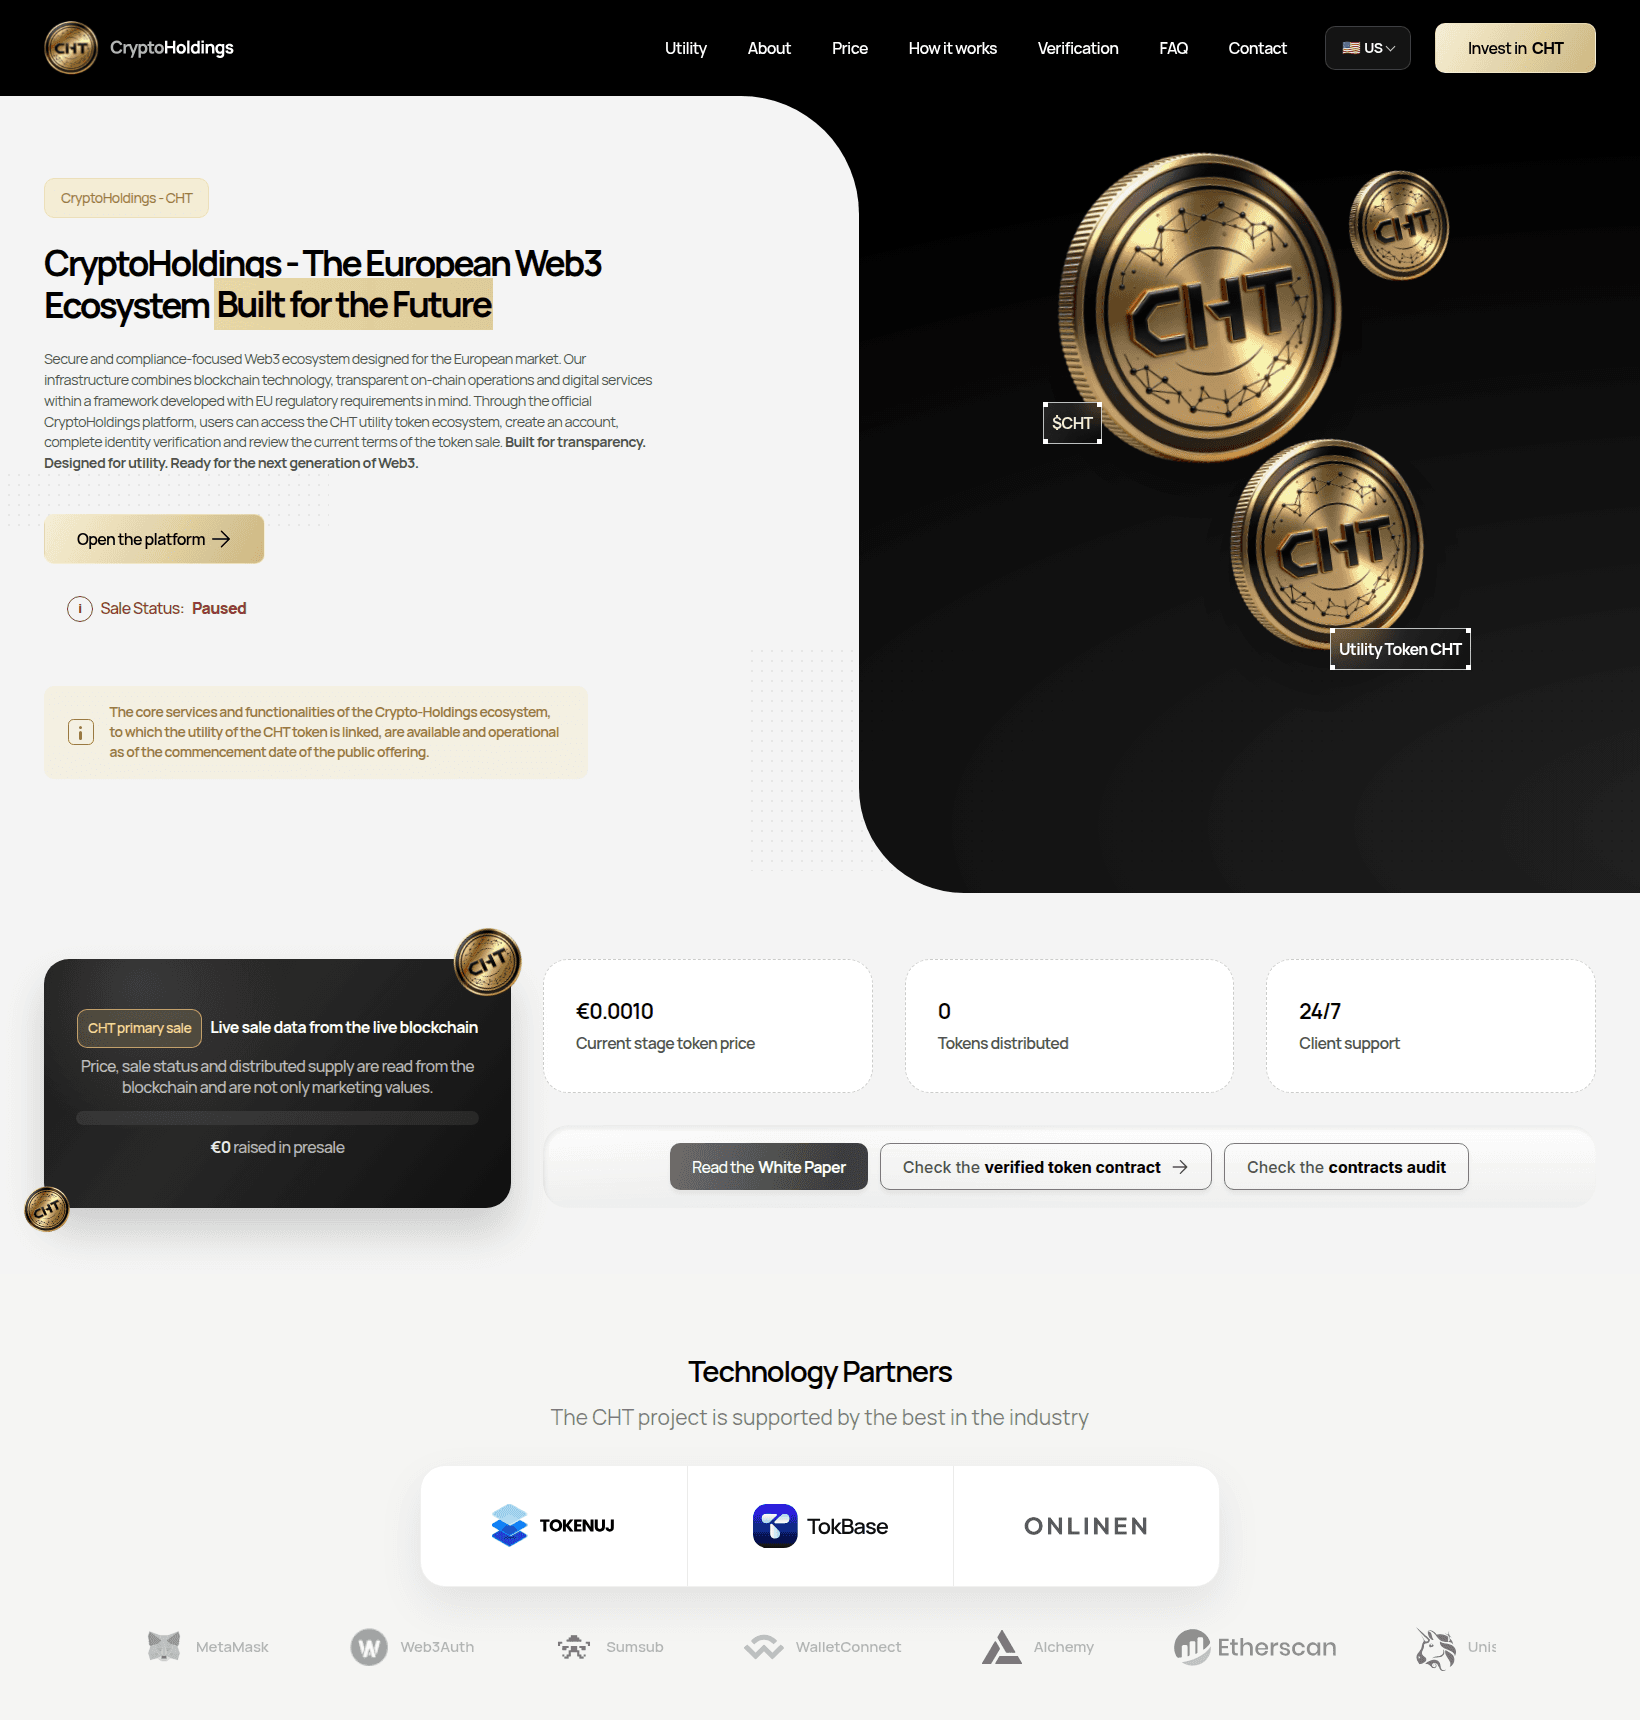
Le défi. Réunir le jeton utilitaire CHT, les portefeuilles numériques et la vérification d’identité dans un parcours clair pour un public européen intéressé par le Web3.
La solution. Crypto Holdings associe la création de compte, la connexion d’un portefeuille et le KYC aux opérations sur jetons sur Base Mainnet. Les programmes de parrainage, les bons d’attribution de jetons et les mécanismes de fidélité s’appuient sur des smart contracts et des informations de transaction vérifiables publiquement.
Le résultat. Une plateforme opérationnelle et modulaire guide les utilisateurs de la découverte de CHT à la vérification de leur éligibilité, puis à l’accès aux fonctions disponibles. Le projet associe la transparence de la blockchain à une interface accessible et pose les bases de nouveaux services et intégrations.
Concepts et initiatives actuellement en préparation
Apartium est une plateforme immobilière en cours de développement, construite sur l’infrastructure TokBase.
Le projet vise à permettre l’investissement immobilier fractionné en s’appuyant sur la tokenisation et des technologies web modernes.
TokBase est responsable de la conception de l’architecture principale de la plateforme, incluant l’interface d’investissement, le tableau de bord utilisateur ainsi qu’une infrastructure prête pour la tokenisation.
La plateforme est conçue selon une approche « compliance-first », permettant l’intégration de processus KYC/AML et de cadres réglementaires lorsque cela est nécessaire.
Avis de partenaires et de clients
Aleksandra P.
Black Belt BankingL’équipe a fait preuve d’une rapidité et d’un professionnalisme exceptionnels lors des étapes critiques de notre projet. Son expertise des structures réglementaires et de la documentation a joué un rôle essentiel pour nous guider dans le cadre MiCA et obtenir l’acceptation des autorités financières. Sa capacité à agir vite dans des situations complexes en fait un partenaire fiable pour tout projet Web3 ou fintech sérieux.
Wojciech O.
DubaiL’équipe a soutenu notre projet dès ses débuts en préparant la documentation juridique et structurelle initiale nécessaire à la tokenisation. Grâce à son cadre clair et à ses conseils professionnels, nous avons pu avancer sereinement vers la mise en œuvre, sans complications inutiles. Son expérience des projets Web3 internationaux était manifeste tout au long du processus.
Mustafa T.
QueckoUn audit rapide et très professionnel de mes smart contracts. L’équipe a examiné le code avec soin selon les meilleures pratiques du secteur, identifié les vulnérabilités et mis en œuvre tous les correctifs nécessaires. L’ensemble du processus a été transparent et efficace. J’apprécie beaucoup ses compétences techniques et son souci du détail dans le développement blockchain.
Maciej G.
Négoce de métaux précieuxL’équipe nous a aidés à préparer le cadre juridique et opérationnel d’une entreprise de négoce de métaux précieux. Son approche innovante nous a permis d’intégrer une infrastructure de registre crypto plutôt que de dépendre uniquement des systèmes bancaires traditionnels en Sierra Leone. Cette solution a considérablement amélioré la flexibilité et la transparence de nos opérations financières.
Sukhjeevan U.
eTukTukMichal a livré un whitepaper exceptionnellement bien préparé pour notre projet. Le document était solide tant sur le fond que dans sa présentation, avec une tokenomique claire, des informations structurées et des standards Web3 professionnels. La version finale a également été mise en forme en PDF de grande qualité, adapté aux investisseurs et à une diffusion publique. Un travail très professionnel.
Armin J.
FadePlayL’équipe a préparé un lancement de token très bien structuré pour notre projet de serveur privé Metin2. Nous avons réussi à associer la technologie blockchain à l’univers des jeux MMORPG. Sa maîtrise de l’infrastructure Web3 et des écosystèmes du jeu nous a permis d’adopter une approche pionnière au sein de la communauté Metin2. Je recommande vivement.
Nick N.
DextoroL’équipe a réalisé un audit complet de nos smart contracts en accordant une grande importance à la sécurité et aux bonnes pratiques. Elle a rapidement identifié les vulnérabilités potentielles et fourni des recommandations claires et concrètes, puis mis en œuvre les correctifs efficacement. Son expertise technique et sa démarche structurée nous ont donné toute confiance dans l’intégrité de notre plateforme avant son lancement. Je recommande vivement.
Tous les avis publiés sur cette plateforme sont authentiques et proviennent de véritables clients ayant utilisé les produits ou services de notre équipe. Nous ne fabriquons ni ne modifions les avis et n’offrons aucune contrepartie pour les obtenir.
Choisissez une date qui vous convient — rencontrons-nous en ligne pour discuter de votre projet
Parlons du périmètre de votre projet.
Mars
Planifiez un rendez-vous avec TokBase
Rejoignez notre cercle d’investisseurs afin de co-développer des projets de tokenisation conformes, accéder à des opportunités d’investissement exclusives et collaborer à la création de produits financiers évolutifs adossés à la blockchain
Vous avez des questions ou besoin d’assistance ? Notre équipe est là pour vous aider
Notre adresse: Władysława Łokietka 5/2
Ville: Szczecin, Pologne
Code postal: 70-254


